核心结论
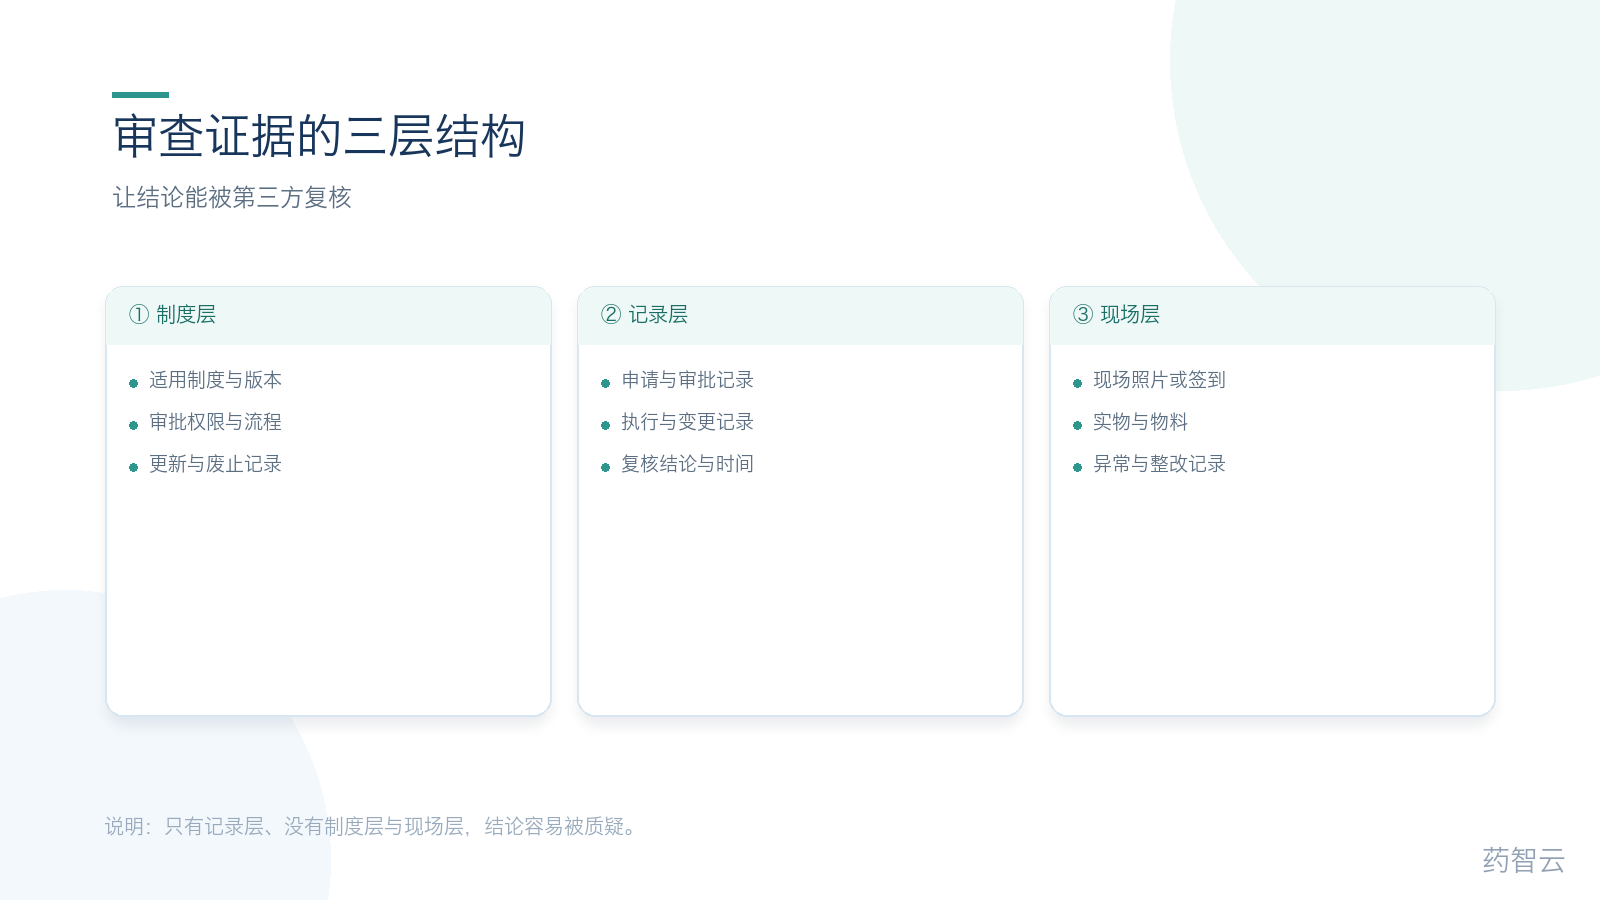
面向合规与内控负责人,说明检查点落地的四步方法与审查证据的三层结构,强调判定标准与复核出口缺一不可。
先说结论
很多团队拿到一份“19 项检查清单”就直接上线使用,结果是一线填不动、复核看不懂、管理层用不上。问题不在清单本身,而在于没有把它翻译成企业自己的规则。
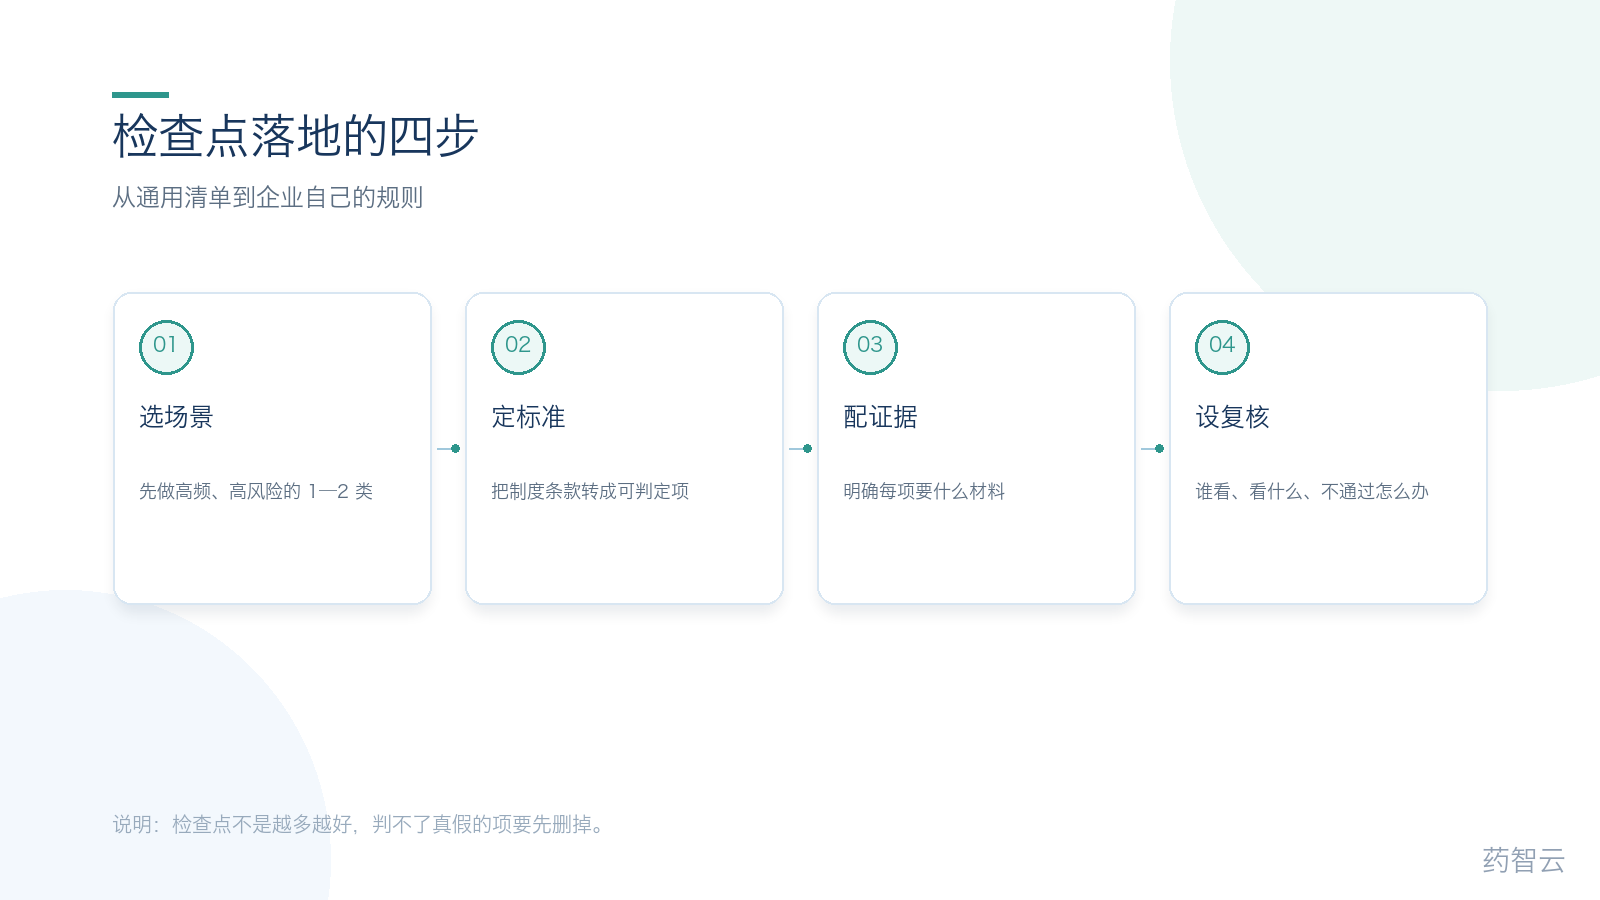
一、选场景:先做高频高风险的 1—2 类
通用清单覆盖的是行业共性风险,企业真正的风险集中在少数场景。
建议先统计过去 12 个月的:被质疑次数、整改次数、涉及金额。选排名靠前的 1—2 类场景先做,而不是一次铺开。
二、定标准:把制度条款转成可判定项
“资料齐全”“流程合规”这类描述无法判定。要转成能回答“是/否”的检查项。
例如把“活动材料应经审核”转成:是否有版本号、是否有审核人、审核日期是否早于活动日期。三项都能查到,才算可判定。
三、配证据:明确每项要什么材料
每个检查点都要写清:看什么材料、由谁提供、保存在哪里。
没有证据来源的检查点,最后一定退化成“凭印象打勾”。这也是复核阶段争议最多的部分。
四、设复核:谁看、看什么、不通过怎么办
复核不是再填一遍表,而是回答三个问题:谁有权限看、重点看哪几项、发现不通过时如何处置。
建议把复核结论分为三档:通过、限期补充、不通过并升级。没有第三档,检查就只是形式。
常见误区
- 项数越多越安全:错。判不了的项会稀释重点。
- 一次覆盖全部业务:错。先做一类,跑通再扩。
- 只记录结果不记录判断依据:错。事后无法解释为什么通过。
三条实践建议
- 每个检查点配一句“判定说明”,写清什么情况算通过;
- 每季度复盘一次:哪些项从未发现问题,考虑合并或删除;
- 把检查结果与整改闭环打通,避免“查完就结束”。
常见问题
可以直接用行业通用清单吗?
可以作起点,但必须结合企业制度、业务类型与所在地规则调整。
检查点应该由谁制定?
合规牵头,业务与质量共同参与;只有执行者参与的清单才落得下去。
检查结果需要留存多久?
按企业档案制度与适用规则确定,本文不给出统一期限。
来源与说明
本文基于药智云合规审查产品的既有资料整理,属于方法说明。文中“19 项检查点”为产品资料所列配置项,具体适用需结合企业制度。
免责声明
本文不构成合规或法律意见。检查点设置、证据要求与复核标准应由企业依据自身制度及所在地适用规则确定。
常见问题(FAQ)
可以直接用行业通用清单吗?
可以作起点,但必须结合企业制度、业务类型与所在地规则调整。
检查点应该由谁制定?
合规牵头,业务与质量共同参与;只有执行者参与的清单才落得下去。
检查结果需要留存多久?
按企业档案制度与适用规则确定,本文不给出统一期限。